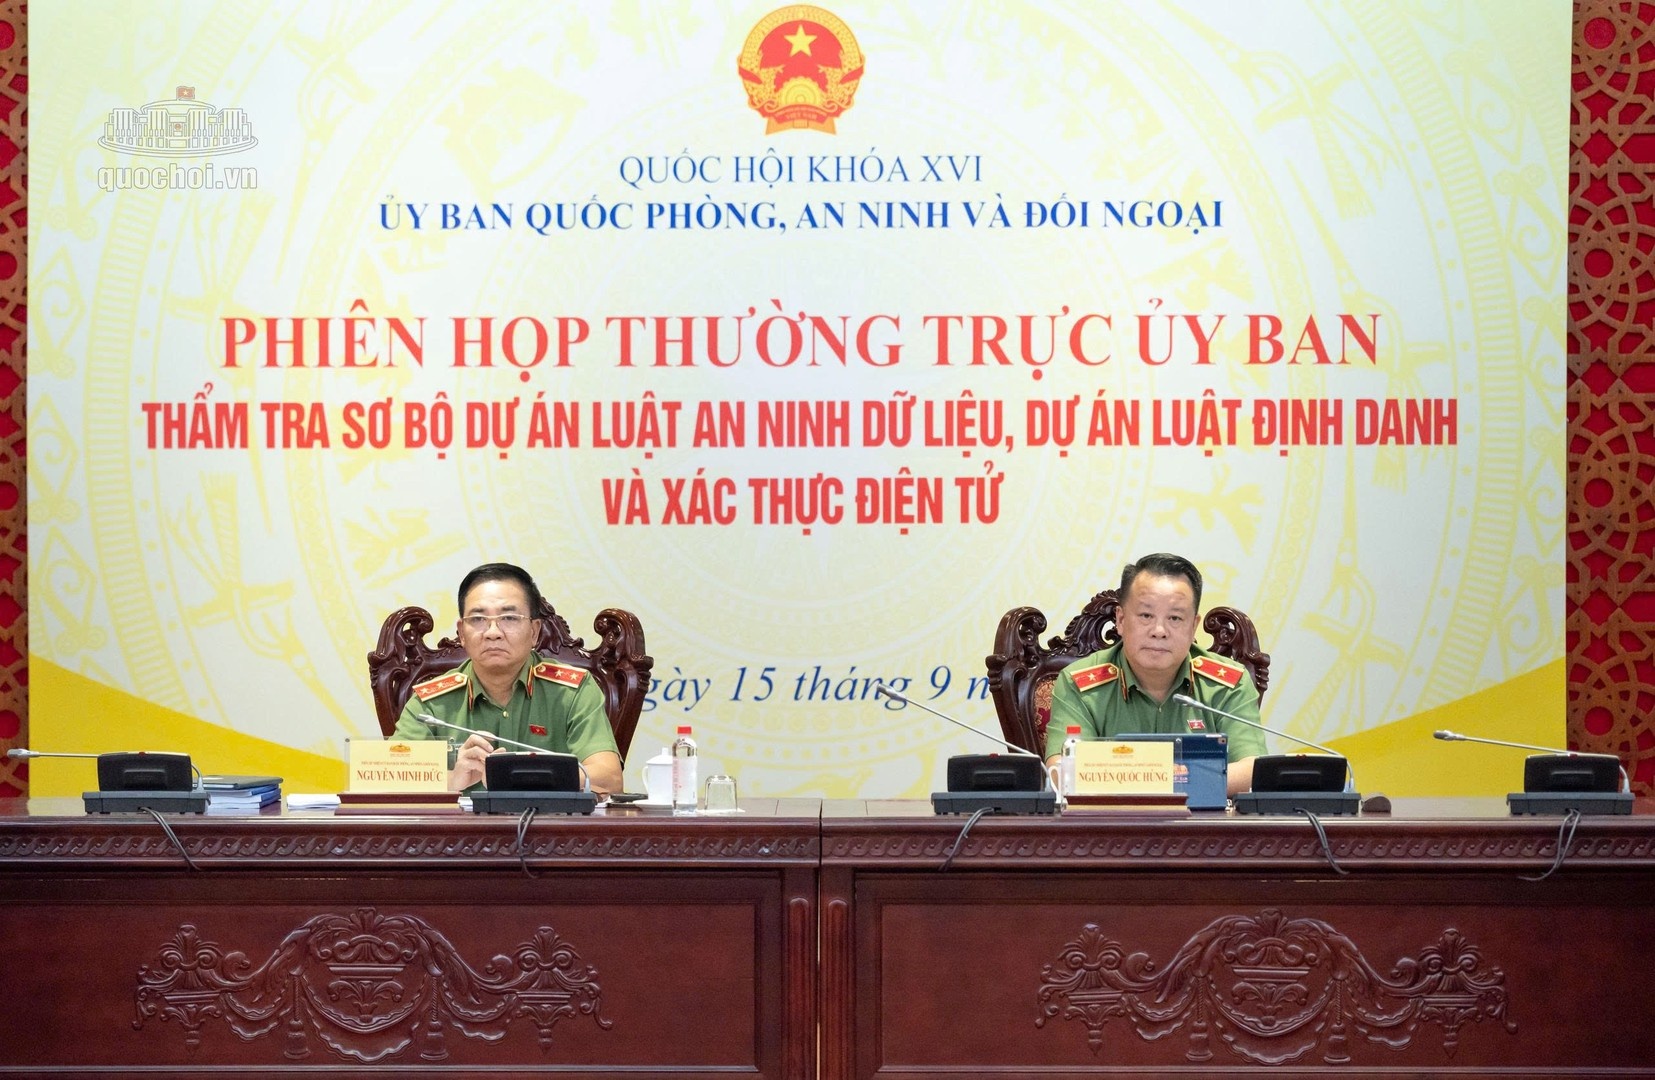
Trong đó, những nội dung cốt lõi của dự thảo Luật An ninh dữ liệu tập trung vào việc phân định rõ phạm vi điều chỉnh, quản lý theo cấp độ rủi ro, bảo vệ an ninh dữ liệu xuyên suốt vòng đời, chủ động phòng ngừa và ứng phó sự cố, đồng thời tạo điều kiện phát triển công nghệ, hạ tầng và nguồn nhân lực về an ninh dữ liệu.
 |
Phân định rõ phạm vi điều chỉnh, tránh chồng chéo với các luật có liên quan
Một trong những nội dung quan trọng của dự thảo Luật An ninh dữ liệu là xác lập rõ phạm vi điều chỉnh, nguyên tắc áp dụng pháp luật và ranh giới với các luật chuyên ngành có liên quan, bảo đảm tính thống nhất, đồng bộ của hệ thống pháp luật.
Theo đó, dự thảo Luật phân định rõ nguyên tắc, điều kiện xử lý dữ liệu cá nhân, quyền của chủ thể dữ liệu cá nhân tiếp tục thực hiện theo pháp luật về bảo vệ dữ liệu cá nhân; hoạt động xây dựng, quản trị, khai thác, chia sẻ, phân loại dữ liệu theo tính chất quan trọng thực hiện theo pháp luật về dữ liệu; việc bảo vệ an ninh mạng đối với hệ thống thông tin thực hiện theo pháp luật về an ninh mạng. Riêng việc bảo vệ an ninh của chính dữ liệu, xuyên suốt vòng đời, được thực hiện theo Luật An ninh dữ liệu.
Cách phân định này giúp tránh tình trạng một tổ chức, doanh nghiệp phải thực hiện nhiều thủ tục trùng lặp cho cùng một nội dung quản lý. Đồng thời, dự thảo Luật quy định nguyên tắc một đối tượng, một nội dung rủi ro chỉ được đánh giá, thẩm định, kiểm tra một lần, qua đó giảm chi phí tuân thủ, tạo thuận lợi cho hoạt động sản xuất, kinh doanh của tổ chức, cá nhân, doanh nghiệp.
 |
Quản lý an ninh dữ liệu theo cấp độ rủi ro, bảo đảm tương xứng với yêu cầu bảo vệ
Cơ chế quản lý theo cấp độ rủi ro là nội dung xuyên suốt của dự thảo Luật An ninh dữ liệu. Đây cũng là cách tiếp cận phản ánh xu thế lập pháp đã được nhiều quốc gia, tổ chức quốc tế vận dụng trong quản trị dữ liệu, an ninh mạng những năm gần đây.
Thay vì áp đặt một bộ quy tắc đồng nhất cho mọi loại dữ liệu, dự thảo Luật phân hóa nghĩa vụ tuân thủ theo mức độ rủi ro thực tế mà việc xử lý dữ liệu có thể gây ra cho xã hội. Dưới góc độ lý luận pháp luật, đây là sự vận dụng nguyên tắc tương xứng, theo đó mức độ can thiệp của công cụ quản lý nhà nước phải tương xứng với mức độ rủi ro cần kiểm soát.
Việc lựa chọn nguyên tắc này giúp tránh hai thái cực không mong muốn: một mặt là buông lỏng quản lý trước những rủi ro an ninh dữ liệu ngày càng tinh vi, mặt khác là áp đặt cơ chế kiểm soát đồng loạt, gây lãng phí nguồn lực giám sát của Nhà nước và tạo gánh nặng tuân thủ không cần thiết cho những chủ thể chỉ xử lý dữ liệu có mức độ rủi ro thấp.
Theo đó, dự thảo Luật quy định 5 cấp độ rủi ro an ninh dữ liệu, từ Cấp độ 1 (thấp nhất) đến Cấp độ 5 (cao nhất), được xác định dựa trên khả năng xảy ra sự cố và mức độ thiệt hại có thể gây ra đối với quốc phòng, an ninh quốc gia, trật tự, an toàn xã hội và quyền, lợi ích hợp pháp của tổ chức, cá nhân.
Dữ liệu ở cấp độ càng cao thì nghĩa vụ bảo vệ càng chặt chẽ. Đối với dữ liệu Cấp độ 1, Cấp độ 2, dự thảo Luật quy định gần như không phát sinh thủ tục hành chính. Từ Cấp độ 3 trở lên, chủ quản dữ liệu phải thực hiện đánh giá tác động, kiểm toán định kỳ. Đối với dữ liệu Cấp độ 4, Cấp độ 5, việc thẩm định được thực hiện cùng với thẩm định an ninh mạng trước khi hệ thống được đưa vào vận hành chính thức.
Đáng chú ý, việc phân cấp độ rủi ro theo quy định của dự thảo Luật không thay thế việc phân loại dữ liệu theo pháp luật về dữ liệu và không làm thay đổi quyền sở hữu, quyền quản lý, khai thác, sử dụng dữ liệu của tổ chức, cá nhân, bảo đảm công cụ quản lý an ninh không ảnh hưởng đến quyền tài sản hợp pháp đối với dữ liệu.
 |
Bảo vệ an ninh dữ liệu xuyên suốt vòng đời, kiểm soát rủi ro trong hoạt động xuyên biên giới
Dự thảo Luật xác lập định hướng bảo vệ an ninh dữ liệu xuyên suốt toàn bộ vòng đời, từ khâu thu thập, lưu trữ, xử lý, truyền đưa cho đến khi tiêu hủy. Đồng thời, dự thảo quy định việc kiểm soát chặt chẽ, có phân hóa theo cấp độ rủi ro đối với hoạt động chuyển, xử lý dữ liệu xuyên biên giới nhằm bảo vệ chủ quyền dữ liệu quốc gia.
Theo định hướng chung, mức độ yêu cầu bảo vệ và kiểm soát tăng dần theo cấp độ rủi ro của dữ liệu. Phần lớn dữ liệu có mức độ rủi ro thấp được tạo điều kiện lưu thông thuận lợi, hạn chế tối đa phát sinh thủ tục hành chính, trong khi dữ liệu có mức độ rủi ro cao được quản lý chặt chẽ hơn, tương xứng với nguy cơ có thể xảy ra.
Bên cạnh đó, dự thảo Luật bổ sung cơ chế bảo vệ tổ chức, cá nhân trong nước trước yêu cầu cung cấp dữ liệu trực tiếp từ nước ngoài không thông qua kênh hợp pháp, phù hợp với nguyên tắc tôn trọng chủ quyền, an ninh quốc gia và thông lệ quốc tế về tương trợ tư pháp.
 |
Chủ động phòng ngừa, theo dõi và ứng phó sự cố an ninh dữ liệu
Một nội dung đáng chú ý khác của dự thảo Luật là xác lập định hướng chủ động phòng ngừa, theo dõi và ứng phó khi xảy ra sự cố an ninh dữ liệu, bảo đảm Nhà nước có công cụ phản ứng kịp thời đối với các sự cố nghiêm trọng.
Đồng thời, dự thảo Luật giới hạn chặt chẽ phạm vi, điều kiện áp dụng các biện pháp bảo vệ để không ảnh hưởng đến quyền, lợi ích hợp pháp của tổ chức, cá nhân.
Theo đó, các biện pháp mang tính hạn chế quyền chỉ được áp dụng khi có căn cứ rõ ràng, theo nguyên tắc ưu tiên biện pháp ít hạn chế nhất, có thời hạn áp dụng cụ thể, có cơ chế báo cáo, giám sát và bảo đảm quyền kiến nghị, khiếu nại, khởi kiện, được bồi thường của tổ chức, cá nhân trong trường hợp biện pháp được áp dụng trái pháp luật.
Những quy định này nhằm bảo đảm yêu cầu chủ động phòng ngừa, ứng phó với các nguy cơ, sự cố an ninh dữ liệu, đồng thời bảo vệ quyền và lợi ích hợp pháp của tổ chức, cá nhân trong quá trình thực hiện các biện pháp bảo vệ an ninh dữ liệu.
 |
Bảo đảm an ninh dữ liệu đối với công nghệ mới và trí tuệ nhân tạo
Trước sự phát triển nhanh chóng của khoa học, công nghệ, dự thảo Luật xác lập định hướng bảo vệ an ninh dữ liệu đối với công nghệ mới và trí tuệ nhân tạo, phù hợp với xu thế phát triển công nghệ hiện nay.
Theo đó, tổ chức, cá nhân nghiên cứu, phát triển, triển khai công nghệ mới, hệ thống trí tuệ nhân tạo xử lý dữ liệu có mức độ rủi ro cao có trách nhiệm tích hợp biện pháp bảo vệ an ninh ngay từ khâu thiết kế, bảo đảm nguồn gốc hợp pháp và tính nguyên vẹn của dữ liệu được sử dụng.
Đồng thời, dự thảo Luật quy định rõ định hướng không chồng chéo thủ tục. Việc đánh giá an ninh dữ liệu đối với hệ thống trí tuệ nhân tạo được tích hợp trong quy trình đánh giá rủi ro theo pháp luật về trí tuệ nhân tạo, không lập hồ sơ riêng, không tổ chức thẩm định riêng.
Đáng chú ý, cơ quan có thẩm quyền không được yêu cầu bàn giao mã nguồn, trọng số mô hình, trừ trường hợp phục vụ điều tra vụ án hình sự. Quy định này nhằm vừa quản lý được rủi ro an ninh dữ liệu, vừa bảo vệ bí mật kinh doanh, bí mật công nghệ của doanh nghiệp.
 |
Kiểm soát an ninh dữ liệu trong toàn bộ chuỗi cung ứng sản phẩm, dịch vụ dữ liệu
Dự thảo Luật xác lập định hướng trách nhiệm kiểm soát an ninh dữ liệu trong toàn bộ chuỗi cung ứng sản phẩm, dịch vụ dữ liệu, không chỉ dừng lại trong phạm vi nội bộ một tổ chức.
Theo đó, chủ quản dữ liệu có trách nhiệm đánh giá rủi ro, giới hạn phạm vi tiếp cận dữ liệu đối với bên cung cấp sản phẩm, dịch vụ trước khi kết nối; quy định rõ nghĩa vụ bảo mật, chế tài xử lý khi để rò rỉ dữ liệu ngay trong hợp đồng; chủ động giám sát và thu hồi quyền tiếp cận khi phát hiện nguy cơ, sự cố.
Đối với hệ thống xử lý dữ liệu có mức độ rủi ro cao, định hướng chung là kiểm soát chặt chẽ hơn việc tiếp cận từ xa của bên cung cấp.
Đây là định hướng đặt trách nhiệm quản lý rủi ro xuyên suốt cả các khâu trung gian, bên thứ ba tham gia xử lý dữ liệu, vốn là một trong những điểm yếu phổ biến hiện nay trong thực tiễn bảo đảm an ninh dữ liệu.
Khuyến khích phát triển hạ tầng, công nghệ và nguồn nhân lực về an ninh dữ liệu
Cùng với các quy định về quản lý, bảo vệ an ninh dữ liệu, dự thảo Luật quy định chính sách của Nhà nước nhằm thúc đẩy phát triển hạ tầng, công nghệ và nguồn nhân lực về an ninh dữ liệu, gắn kết chặt chẽ với mục tiêu bảo đảm an ninh quốc gia.
Theo đó, Nhà nước có chính sách ưu tiên phát triển điện toán đám mây chủ quyền, hạ tầng dữ liệu, trung tâm dữ liệu an toàn, xanh, có khả năng chống chịu, phục hồi; áp dụng chính sách ưu đãi về đầu tư, thuế đối với hoạt động nghiên cứu, phát triển công nghệ bảo vệ an ninh dữ liệu, mật mã an ninh, mật mã kháng lượng tử.
Dự thảo Luật cũng quy định các chính sách hỗ trợ doanh nghiệp nhỏ và vừa, doanh nghiệp khởi nghiệp sáng tạo nâng cao năng lực bảo vệ an ninh dữ liệu thông qua công cụ tự đánh giá, hướng dẫn, đào tạo và dịch vụ dùng chung.
Đồng thời, dự thảo Luật xác lập nguyên tắc không được áp dụng biện pháp tạo vị trí độc quyền cho một sản phẩm, một nhà cung cấp cụ thể, bảo đảm môi trường cạnh tranh bình đẳng trong quá trình hình thành hệ sinh thái công nghiệp an ninh dữ liệu trong nước.
Những nội dung cốt lõi nêu trên cho thấy, dự thảo Luật An ninh dữ liệu được xây dựng theo hướng vừa bảo đảm chặt chẽ về an ninh, chủ quyền dữ liệu quốc gia, vừa hạn chế tối đa tác động đến hoạt động sản xuất, kinh doanh hợp pháp của tổ chức, cá nhân, doanh nghiệp. Qua đó, tạo nền tảng pháp lý để bảo đảm an ninh dữ liệu, thúc đẩy phát triển kinh tế dữ liệu, kinh tế số trong giai đoạn tới.
Sách về Pháp luật
Nội dung cuốn sách "Thực hiện pháp luật về an ninh mạng ở Việt Nam" đi sâu nghiên cứu cơ sở lý luận và thực tiễn thực hiện pháp luật về an ninh mạng dưới góc độ của ngành lý luận và lịch sử nhà nước và pháp luật; đánh giá thực trạng pháp luật về an ninh mạng ở Việt Nam và tham khảo kinh nghiệm của một số nước trên thế giới.