Phân tích dữ liệu giao dịch được ghi nhận trên blockchain Ethereum cho thấy nhóm tin tặc đã lợi dụng một tính năng vốn được thiết kế nhằm giúp người dùng sử dụng ví tiền mã hóa thuận tiện hơn. Tính năng này cho phép chủ tài khoản cấp quyền cho một phần mềm thay mình thực hiện giao dịch, thay vì phải xác nhận riêng từng lần chuyển tiền.
Theo công ty bảo mật Blockaid, nhóm tin tặc chỉ tốn khoảng 15 USD phí mạng lưới để thiết lập quyền này, sau đó sử dụng nó rút khoảng 2,5 tỷ USD trong một giao dịch duy nhất, tương đương 40% tổng số tài sản bị đánh cắp.
Hôm 3/11, Binance công bố diễn biến chi tiết của vụ tấn công. Theo sàn giao dịch, các đối tượng đã sử dụng tin tuyển dụng giả mạo để lừa một kỹ sư tải xuống mã độc. Đây là một chiến dịch tấn công nhiều giai đoạn với thủ đoạn tinh vi, kết hợp kỹ thuật thao túng tâm lý, xâm nhập thiết bị và các công cụ trí tuệ nhân tạo (AI).
Sau khi đột nhập thành công, tin tặc nhắm vào ví nóng có tên Binance 14, được sàn giao dịch sử dụng để xử lý các yêu cầu rút tiền của khách hàng, theo dữ liệu từ nền tảng phân tích Etherscan.
Có thể hình dung ví nóng này như một quầy thu ngân trực tuyến. Là sàn giao dịch tiền mã hóa lớn nhất thế giới, Binance thường xuyên lưu trữ lượng lớn Ether, stablecoin và hàng chục loại token khác trong ví, Bloomberg giải thích.
Lợi dụng tính năng mới để rút tiền hàng loạt
Thông thường, việc chuyển một lượng lớn tài sản thuộc nhiều loại khác nhau đòi hỏi hàng loạt giao dịch riêng biệt. Quá trình này vừa mất thời gian, vừa tạo thêm cơ hội để các hệ thống bảo mật phát hiện hoạt động bất thường.
Tuy nhiên, bản nâng cấp phần mềm của Ethereum mang tên EIP-7702 đã giúp tin tặc rút ngắn quy trình này.
Trước khi được triển khai vào tháng 5/2025, ví tiền mã hóa cơ bản hoạt động tương tự tài khoản thanh toán thông thường: chủ sở hữu thường phải trực tiếp xác nhận từng giao dịch. Bản nâng cấp EIP-7702 bổ sung cơ chế gần giống chức năng thanh toán tự động, cho phép chủ ví ủy quyền để phần mềm thay mình thực hiện nhiều thao tác trong cùng một lần.
 |
| Nhóm tin tặc khai thác tính năng ủy quyền trên Ethereum để chuyển 2,5 tỷ USD khỏi ví nóng Binance trong một giao dịch, trước khi tiếp tục tẩu tán hàng tỷ USD. Ảnh: Reuters. |
Theo Blockaid, vào khoảng 20h20 ngày 29/10 (giờ UTC), nhóm tin tặc gửi một chỉ thị kèm chữ ký hợp lệ từ ví Binance 14, yêu cầu mạng lưới Ethereum cho phép mã lệnh do chúng kiểm soát thay mặt tài khoản thực hiện giao dịch. Đây cũng là thời điểm chúng trả khoản phí xử lý thông thường để thiết lập quyền truy cập này.
Giao dịch trên không trực tiếp chuyển bất kỳ khoản tiền nào. Thay vào đó, nó chỉ yêu cầu Ethereum cho phép phần mềm của tin tặc thay mặt ví thực hiện các thao tác.
“Chương trình này chỉ có một chức năng: khi chủ sở hữu yêu cầu, nó sẽ rút toàn bộ tài sản trong ví về một địa chỉ do người đó lựa chọn”, công ty nghiên cứu blockchain Tibane Labs cho biết trong báo cáo.
Ba phút rưỡi sau, nhóm tin tặc kích hoạt mã lệnh đã cài đặt. Nhờ quyền truy cập mới được cấp, phần mềm do chúng kiểm soát chuyển khoảng 2,5 tỷ USD chỉ trong một giao dịch, theo Blockaid. Số tài sản bị lấy đi gồm 167.464 Ether và hơn 60 token khác, trong đó có 1,6 tỷ USD dưới dạng USDT, stablecoin do Tether phát hành.
Tăng tốc tẩu tán tài sản sau khi bị phát hiện
“Trong một cuộc tấn công, bên phòng thủ muốn làm chậm bước tiến của kẻ tấn công”, Dan Caspi, đồng sáng lập kiêm Giám đốc công nghệ của công ty Hypernative, nhận định. “EIP-7702 giúp tin tặc chuyển tài sản nhanh hơn và tiếp tục kiểm soát ví ngay cả sau khi Binance phát hiện vụ xâm nhập”.
Theo báo cáo sự cố của Binance, do quyền ủy thác được ghi nhận trực tiếp trên blockchain Ethereum, việc sàn giao dịch tạm dừng hoạt động rút tiền hoặc đóng các dịch vụ ví nóng không đồng nghĩa với việc quyền này tự động bị hủy bỏ.
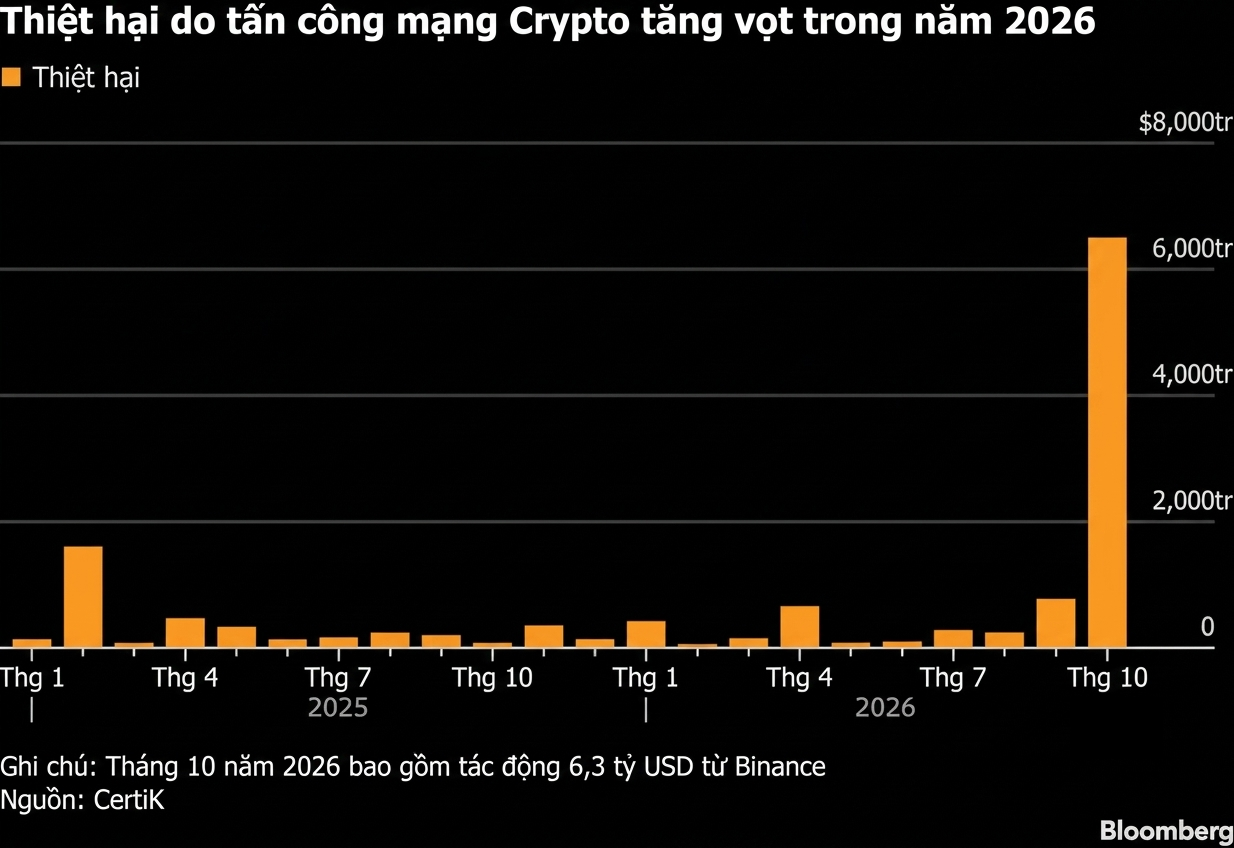
Trong khi đó, hoạt động nạp tiền vào Binance 14 vẫn diễn ra bình thường, tạo điều kiện để tin tặc tiếp tục khởi tạo các giao dịch chuyển tài sản. Theo báo cáo của công ty phân tích dữ liệu blockchain Elliptic, nhóm này cuối cùng đã sử dụng cùng cơ chế ủy quyền để lấy đi khoảng 3,6 tỷ USD. Con số này bao gồm 2,5 tỷ USD ban đầu, 823 triệu USD rút từ một tài khoản Binance khác và bốn đợt chuyển tiền tiếp theo từ ví Binance 14.
Người phát ngôn Binance xác nhận EIP-7702 “đóng vai trò đáng kể” trong vụ tấn công, đồng thời cho biết sàn đã triển khai các biện pháp nhằm khắc phục những rủi ro được phát hiện.
 |
“Chúng tôi đã thu hồi quyền ủy thác bị ảnh hưởng, xây dựng lại hạ tầng ví liên quan và cập nhật các cơ chế xác thực, giám sát để xử lý dạng rủi ro phát sinh từ việc cấp quyền này”, người phát ngôn cho biết. Các biện pháp mới bao gồm siết chặt chính sách đối với giao dịch ủy quyền, tăng cường giám sát hành vi, bổ sung cơ chế kiểm soát ở cấp độ giao dịch và quy trình thu hồi quyền khẩn cấp.
Binance cũng tăng cường thực thi các biện pháp kiểm soát truy cập nhằm ngăn chặn việc lặp lại phương thức xâm nhập đã bị khai thác. Người phát ngôn khẳng định tiền của người dùng vẫn được bảo vệ và sàn giao dịch đã tự gánh chịu toàn bộ thiệt hại tài chính từ sự cố.
Vụ việc cho thấy những công cụ được phát triển nhằm đơn giản hóa việc sử dụng tài khoản tiền mã hóa cũng có thể khiến hậu quả của một vụ xâm nhập trở nên nghiêm trọng hơn nhiều, nếu tin tặc giành được quyền truy cập từ bên trong.
Giám đốc tài chính của Binance rời công ty
Ông Kaiser Ng, Giám đốc tài chính của Binance Holdings Ltd., sàn giao dịch tiền mã hóa lớn nhất thế giới, sẽ rời công ty. Thông báo được đưa ra chỉ vài ngày sau khi tin tặc đánh cắp hơn 6 tỷ USD tiền điện tử từ nền tảng này.
“Kaiser Ng đã quyết định theo đuổi hướng đi mới sau hơn 5 năm gắn bó với Binance. Quá trình chuyển giao công việc đã được chuẩn bị trong 6 tháng qua”, đồng Giám đốc điều hành Binance Yi He cho biết trong một tuyên bố. Bà chúc ông Kaiser Ng thành công trong chặng đường sự nghiệp tiếp theo, đồng thời thông báo Justin Yek sẽ đảm nhận vị trí Giám đốc tài chính mới.